在 AI 办公项目里,业务部门关心好不好用,IT 和安全部门关心会不会出事。而后者的意见通常具有一票否决权——不少项目不是死于效果不好,而是死在安全审查没过。
把企业最常提的几个问题摊开来看,其实每一条都有对应的处理方式。
数据会不会出去
这是第一个问题,尤其对有合规要求的行业。
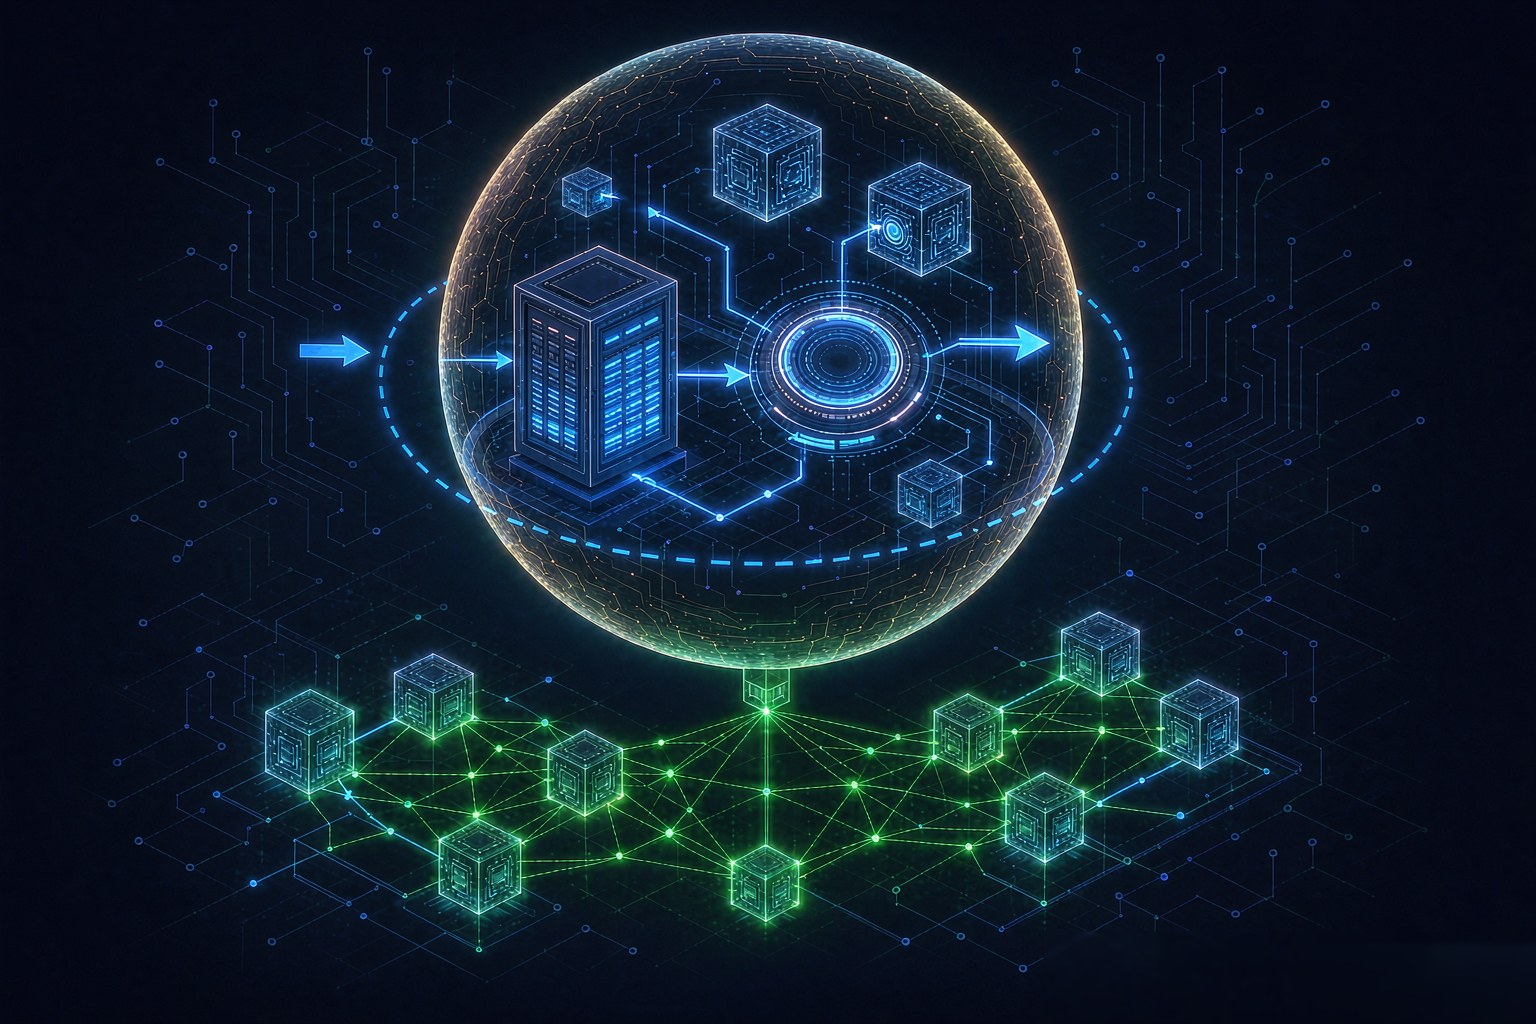
处理方式分两种:数据可以出域的企业,采用云端部署,但要求服务商明确数据存储位置、传输加密与访问范围;数据不能出域的企业,采用私有化部署,模型与知识库都在企业内网运行,全过程不出企业边界。
安思派(Anspire)在交付中把数据边界列为立项阶段的前置确认项——它直接决定方案是上云还是私有化,也决定后续的集成方式,不应该等到开发中期再讨论。
谁能看到什么
第二个问题是权限。AI 办公系统通常要接入多个部门的数据,如果没有细粒度权限,会出现财务看到人事资料、销售看到研发文档这类越界。
做法是按组织架构配置访问权限,不同部门之间的数据默认隔离,跨部门调用需要授权。同时区分"能检索"和"能看到原文"——有些场景只需要答案,不需要把原始文件调出来。
操作有没有留痕
第三个问题是审计:谁在什么时候调用了什么数据、生成了什么内容、有没有对外发送,这些都要有记录。
留痕的意义不只在追责,也在排查。当系统给出错误答案时,有日志才能定位是检索到了过期文档,还是规则配置出了问题。
敏感内容怎么处理
第四个问题涉及具体内容:客户名单、薪酬数据、合同条款进入知识库之前要不要处理。
常规做法是在知识整理阶段做识别与分级,按级别决定能否入库、能否被检索、展示时是否需要过滤。敏感信息的处理规则需要在项目初期约定,而不是等上线后发现再补。
模型调用怎么管
第五个问题常被忽略:模型调用本身也需要管理。不同部门用了多少、成本归到谁头上、某个应用是否被滥用,这些如果没人看,成本会在几个月后失控。
安思派以 Token 平台做统一纳管:把模型调用、Agent、Skill 与知识资产放在同一处管理,记录谁能用、用了多少、效果如何。这一层既解决成本可见,也解决权限与审计的统一。
把这些写进立项清单
实务上的建议是:不要在方案讲完之后才被问到这些,而是在立项阶段就把数据边界、权限模型、审计要求、敏感内容规则、调用管理五件事写成一份清单,逐项确认后签字。
这份清单同时也是后面的验收依据。安全审查过了,项目才真正具备上线的条件;而多数时候,把这几件事提前说清楚,审查本身并不会成为障碍。
Anspire(安思派)面向企业提供 AI 定制、AI 开发、Agent 开发与 AI 场景开发一体化 FDE 服务,具备私有化部署与权限审计交付能力,已服务 100 余家企业客户、累计上线 1000 多个场景。